Un equipo de investigadores de la Universidad de California en San Diego (UCSD) y Oberlin College ha desarrollado un dispositivo electrónico de menos de 100 dólares capaz de tomar el control del piloto automático de un Boeing 737 en menos de un minuto. El hallazgo, presentado en el Simposio de Seguridad de USENIX en Baltimore, expone una vulnerabilidad crítica en uno de los aviones comerciales más utilizados del mundo.
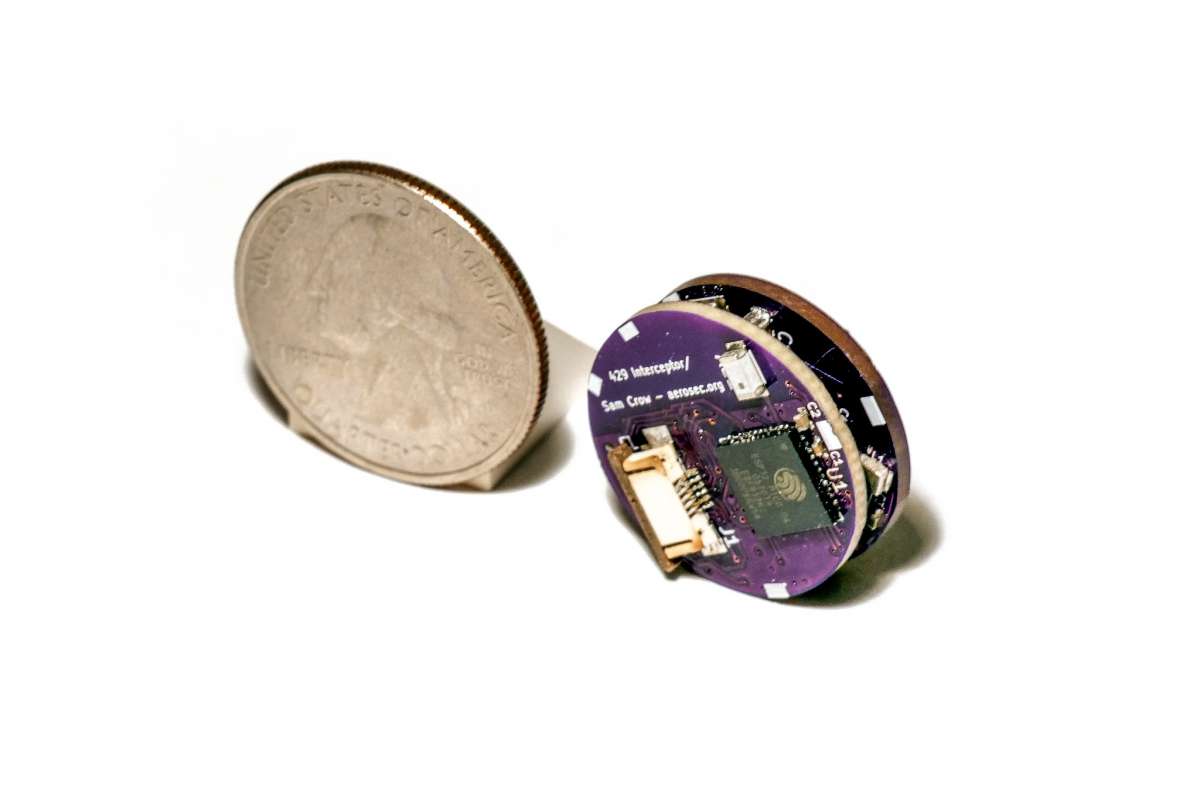
El dispositivo, del tamaño de una moneda y con conexión Wi-Fi, se introduce en un puerto accesible desde el exterior del avión a través de una trampilla que no requiere herramientas especiales ni llave. Según los investigadores, un atacante podría abrir la trampilla en 15 segundos, instalar el aparato en 30 y cerrarla en otros 15, completando el ataque en un minuto. "Creemos que hemos demostrado de forma convincente que un acceso físico de duración limitada (por ejemplo, 60 segundos) representa un objetivo realista para un atacante motivado", afirma Stefan Savage, profesor en UCSD.
Cómo funciona el ataque
El puerto está conectado a un bus interno que transmite datos entre el Flight Management Computer (FMC) y la Multipurpose Control Display Unit (MCDU). El FMC controla la trayectoria de vuelo y la aproximación antes del aterrizaje, mientras que la MCDU muestra esa información en la cabina. Los buses ARINC 429, con décadas de antigüedad, carecen de autenticación de mensajes, lo que permite inyectar corrientes eléctricas que se imponen a las legítimas.
Mediante una técnica denominada "conductor de bus", el dispositivo puede enviar nuevas instrucciones al FMC sin que los pilotos las vean reflejadas en la cabina. En los experimentos, el prototipo logró redirigir la navegación y alterar valores clave en los cálculos de despegue y consumo de combustible. Esta manipulación podría provocar desde salidas de pista hasta desviaciones hacia espacio aéreo extranjero, y en el peor de los casos, un accidente catastrófico.
Impacto y respuesta de Boeing
El Boeing 737 es uno de los aviones más populares del mundo. Los modelos afectados, el 737 NG y MAX, representan más del 95% de la flota activa de Boeing 737. En España, aerolíneas como Ryanair, con 611 aparatos, y Air Europa, con 31 Boeing 737, operan estas aeronaves en gran parte de sus rutas de corto radio.
Los investigadores mantuvieron informada a Boeing durante todo el proceso. La primera reunión tuvo lugar en abril de 2020 y las conversaciones culminaron con experimentos en el banco de pruebas del 737 de Boeing en diciembre de 2023. La compañía ha declarado que llevó a cabo una "evaluación exhaustiva" del diseño del FMC y ha implementado capas de protección. "Nuestros expertos técnicos están convencidos de que las capas de protección implantadas en el avión... proporcionan una mitigación suficiente para limitar significativamente la viabilidad y el riesgo de ataques en el mundo real", afirmó un representante de Boeing.
A pesar de la gravedad del hallazgo, los investigadores subrayan que no se ha producido ningún ataque real con este método. Aaron Schulman, uno de los autores, asegura que todos los miembros del equipo "seguimos viajando en aviones Boeing 737" y confían en seguir haciéndolo. El objetivo del estudio, según los expertos, es alertar a la industria para que refuerce la seguridad física de los sistemas antes de que la vulnerabilidad sea explotada.